

بسیاری از مدیران وبسایت و ادمینهای سرور تصور میکنند به محض فعالسازی گواهی SSL، راهاندازی کلودفلر (یا هر CDN/WAF دیگر) و فعال کردن فایروال لینوکس، سرور آنها پشت دیواری نفوذناپذیر پنهان شده است. اما در متدولوژیهای نوین امنیت سایبری، اولین مرحلهای که مهاجمان حرفهای طی میکنند نه ارسال پکتهای مخرب است و نه حمله بروتفورس (Brute-Force)؛ آنها به سراغ OSINT یا هوش منابع آشکار (Open Source Intelligence) میروند.
در این مرحله، حتی یک پکت مشکوک نیز مستقیماً به سمت سرور شما ارسال نمیشود؛ بنابراین فایروال، سیستمهای تشخیص نفوذ (IDS/IPS) و WAF شما هیچ هشداری ثبت نخواهند کرد. در این مقاله جامع، با استفاده از سیستمعامل کالی لینوکس (Kali Linux)، ابزارهای کلیدی جمعآوری اطلاعات غیرتهاجمی (Passive Reconnaissance) را بررسی میکنیم تا ببینیم یک مهاجم پیش از آغاز حمله، چه چیزهایی درباره زیرساخت و سرور شما متوجه میشود و چطور میتوانید این حفرههای اطلاعاتی را مسدود کنید.
۱. تفاوت شناسایی فعال (Active) و غیرفعال (Passive) در Kali
پیش از بررسی ابزارها، درک تفاوت دو رویکرد جمعآوری اطلاعات ضروری است:
- شناسایی فعال (Active Reconnaissance): ابزارهایی مانند
nmapیا اسکنرهای وب مستقیماً با سرور شما دست میدهند (Handshake)، پورتها را تست میکنند و بنرها را میخوانند. این رفتار ردپای شفافی در لاگهای وبسرور (access.log) و فایروال به جا میگذارد و به سرعت مسدود میشود. - شناسایی غیرفعال یا OSINT (Passive Reconnaissance): در این حالت، مهاجم به جای سرور شما، با منابع ثالث گفتوگو میکند: سوابق تاریخی DNS، موتورهای جستجوی اینترنت اشیاء (مانند Shodan و Censys)، لاگهای عمومی شفافیت گواهینامه (Certificate Transparency Logs)، مخازن کدهای عمومی و متادیتای فایلهای پابلیک. سرور شما اصلاً متوجه نمیشود که در حال بررسی است.
۲. زیرساخت پنهان: کشف سابدامینهای فراموششده با OWASP Amass
یکی از خطرناکترین بردارها، «زیردامنههای فراموششده» (Forgotten Subdomains) یا داراییهای موسوم به Shadow IT هستند؛ دامنههایی مانند dev.example.com، test.example.com یا old.example.com که ماهها یا سالها قبل برای تستی موقت ساخته شدهاند، هنوز به سرور اصلی اشاره دارند، فاقد WAF هستند و پچهای امنیتی را دریافت نکردهاند.
Kali لینوکس به صورت پیشفرض ابزار قدرتمند Amass (پروژه فعال OWASP) را در اختیار دارد که با تحلیل لاگهای Certificate Transparency (CT)، موتورهای جستجو و رکوردهای WHOIS سابدامینها را استخراج میکند.
# جمعآوری کاملاً غیرفعال سابدامینها بدون ارسال حتی یک پکت به سرور هدف
amass enum -passive -d example.com
مهاجم چه چیزی به دست میآورد؟
- لیست زیردامنههای استیجینگ و دولوپمنت که اغلب دیتابیس تست یا پنلهای دایرکت ادمین/سیپنل آنها باز است.
- زیردامنههایی که به سرویسهای متصل ثالث اشاره دارند (مانند باکتهای S3 یا گیتهاب) که در صورت حذف سرویس اصلی، ریسک Subdomain Takeover ایجاد میکنند.
۳. عبور از CDN: پیدا کردن آیپی اصلی پشت Cloudflare
بسیاری از ادمینها تصور میکنند مخفی شدن پشت CDN به معنای پنهان ماندن کامل آیپی میزبان (Origin IP) است. اما تاریخچه اینترنت پاک نمیشود.
اگر قبل از انتقال به CDN، دامنه شما رکوردهای A مستقیمی با آیپی سرور داشته است، یا اگر سرور برای ارسال ایمیل (MX Records, SPF, DKIM) از همان آیپی اختصاصی استفاده کند، این اطلاعات در دیتابیسهای تاریخی ذخیره شده است. مهاجمان در Kali لینوکس با ابزارهای سبکی مانند اسکریپتهای پایتونی CloudFail یا تجمیع دادههای DNS این دادهها را بیرون میکشند.
نحوه کار ابزار (بهصورت تئوری و عملی):
ابزارهایی مانند CloudFail سه کار موازی انجام میدهند:
- استخراج رکوردهای قدیمی DNS از طریق آرشیوهایی مثل SecurityTrails یا ViewDNS.
- اسکن رکوردهای حساس مثل رکوردهای
mail،ftp،webmailیاcpanelکه در بسیاری از مواقع ادمینها فراموش میکنند پروکسی کلودفلر (ابر نارنجی) را برای آنها روشن کنند. - مقایسه هشها و گواهینامههای SSL بین CDN و پاسخهای مستقیم آیپیها.
ریسک فاش شدن Origin IP چیست؟
به محض اینکه مهاجم آیپی سرور پشت کلودفلر را بیابد، میتواند تمامی درخواستهای مخرب، حملات DDOS در لایه ۴ و ۷ و اسکنهای عمیق را مستقیماً به خود سرور بفرستد و CDN عملاً دور زده میشود.
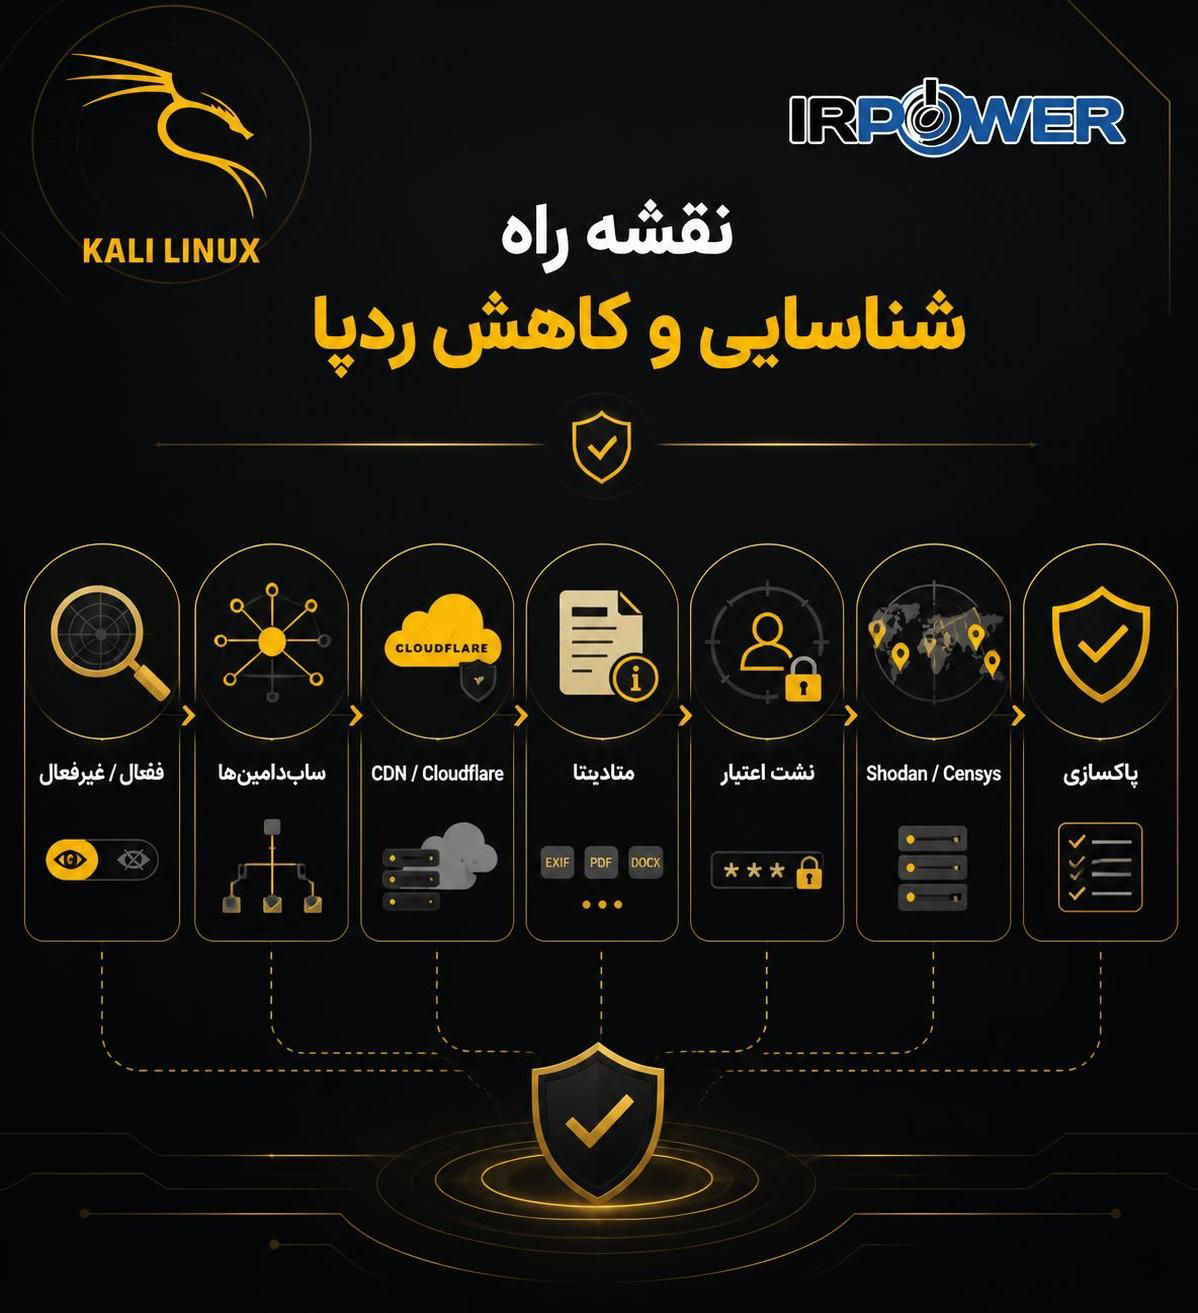
۴. متادیتا: فایلهای آپلودی چه چیزی از سرور فاش میکنند؟ (ابزار Metagoofil)
یکی از بخشهایی که کمتر به آن توجه میشود، فایلهای اسناد (PDF، DOCX، XLSX) است که توسط مدیران، کارمندان یا نویسندگان روی سایت آپلود شدهاند. نرمافزارهایی مثل Microsoft Office یا LibreOffice هنگام ذخیره فایل، دادههایی مخفی موسوم به Metadata در فایل ذخیره میکنند.
ابزار Metagoofil در Kali لینوکس به صورت خودکار تمام مستندات عمومی ایندکسشده از وبسایت شما را دانلود و متادیتای آنها را تجزیه میکند.
نحوه اجرا در کالی:
# جستجو، دانلود فایلهای PDF و استخراج متادیتا
metagoofil -d example.com -t pdf,docx -l 50 -n 20 -o /tmp/target_files -f /tmp/target_report.html
مهاجم چه اطلاعاتی کسب میکند؟
- نام کاربری ادمینها و کارمندان: نام اکانتهای لوکال لینوکس یا ویندوزی که فایلها را ایجاد کردهاند (فوقالعاده ارزشمند برای حملات Brute-Force یا فیشینگ هدفمند).
- نسخههای نرمافزاری: نسخه آفیس، سیستمعامل کاربر ایجادکننده و نرمافزارهای تبدیل فایل سرور (مثلاً ImageMagick یا wkhtmltopdf که سابقه آسیبپذیریهای RCE متعددی دارند).
- مسیرهای دایرکتوری لوکال: مسیرهایی مانند
/home/reza/documents/contracts/...که ساختار فولدربندی داخلی سیستمها را لو میدهد.
۵. کشف رخنههای اعتباری ادمینها با ابزارهای نشت داده
اگر ایمیل ادمین سرور شما در جریان نشت دادههای سرویسهای دیگر (مثلاً در یک فروم، سرویس ابری یا شبکه اجتماعی قدیمی) لو رفته باشد، هکرها با ابزارهایی مثل h8mail در Kali لینوکس به راحتی تاریخچه پسوردهای هششده یا خام مرتبط با آن دامنه را جستجو میکنند.
# جستجوی نشت اطلاعات پیرامون یک دامنه و ایمیلهای مربوطه
h8mail -t "admin@example.com" -bc "/path/to/local/breach_compilation"
این تکنیک نشان میدهد که مهاجم حتی بدون تلاش برای نفوذ به دیتابیس فعلی شما، از الگوهای پسوردگذاری قبلی شما باخبر میشود و در حملات Credential Stuffing از آن استفاده میکند.
۶. رصد دادهها از دید موتورهای اسکن سراسری (Shodan و Censys)
Kali لینوکس ابزارهای خط فرمان و کتابخانههای کاملی برای تعامل با API سرویسهایی نظیر Shodan و Censys دارد. این سرویسها دائماً کل رنجهای IPv4 اینترنت را پورتاسکن میکنند و پاسخها (Banner) را ذخیره میسازند.
یک دستور ساده در Kali با کلاینت Shodan:
shodan host 203.0.113.10
میتواند نشان دهد که:
- آیا سرور دیتابیس شما (پورت ۳۳۰۶ برای MySQL یا ۵۴۳۲ برای PostgreSQL) به شبکه باز است؟
- آیا پورت پیشفرض SSH روی ۲۲ باز است و نسخه دقیق OpenSSH چیست؟
- آیا پنلهای منیجمنت مثل phpMyAdmin، Redis یا RabbitMQ بدون احراز هویت روی اینترنت در دسترس هستند؟
۷. چکلیست پاکسازی و ایمنسازی: چطور ردپای سرور را کور کنیم؟
حال که دیدید ابزارهای Kali بدون کوچکترین برخورد تهاجمی چه اطلاعاتی به دست میآورند، این اقدامات را برای مسدودسازی نشت داده پیادهسازی کنید:
۱. مسدودسازی اتصالات مستقیم به Origin IP
اگر از CDN استفاده میکنید، دسترسی وبسرور (پورتهای ۸۰ و ۴۴۳) را فقط و فقط به رنجهای آیپی رسمی کلودفلر/CDN محدود کنید و بقیه اتصالات را از طریق iptables یا ufw دراپ کنید:
# مثال: بستن پورت 443 به روی عموم و باز گذاشتن فقط برای رنج مشخص
sudo ufw default deny incoming
# رنجهای آیپی CDN را Allow کنید۲. حذف سوابق DNS و بررسی رکوردها
- رکوردهای تستی و زیردامنههایی که دیگر استفاده نمیشوند را از کنترلپنل DNS حذف کنید.
- سرور ارسال ایمیل (Mail Server) را از سرور اصلی وب هاستینگ جدا کنید تا آیپی رکوردهای MX یا SPF با آیپی وبسایت یکی نباشد.
۳. حذف متادیتا از اسناد و رسانهها
قبل از آپلود عمومی فایلهای PDF یا اسناد شرکتی، متادیتای آنها را با ابزارهای سبک پاکسازی کنید. در خود لینوکس میتوانید با ابزار exiftool این کار را انجام دهید:
exiftool -all= document.pdf۴. تغییر پورتهای حساس و بستن پورتهای دیتابیس
- پورت SSH را از مقدار پیشفرض ۲۲ تغییر دهید و احراز هویت را فقط با SSH Key فعال کنید.
- دیتابیسها (MySQL/MariaDB/PostgreSQL) را به
127.0.0.1متصل (Bind) کنید تا به هیچوجه روی رابط شبکه عمومی (Public Interface) گوش ندهند.
۵. پایش مستمر خودتان (Self-OSINT)
هر چند ماه یکبار، نام دامنه و آیپیهای سرور خود را در ابزارهای معرفیشده Kali لینوکس وارد کنید و به عنوان یک کارشناس ممیزی، ردپای دیجیتال برند و زیرساخت خود را کنترل کنید.
جمعبندی این مقاله را میتوان در ۳ نکته کلیدی خلاصه کرد:
- شناسایی غیرفعال (Passive Recon) نادیدنی است: ابزارهای OSINT کالی لینوکس، مانند Amass یا اسکنرهای Shodan، مستقیماً به سرور شما حمله نمیکنند. آنها با تحلیل «پسماندههای دیجیتال» شما (DNSهای قدیمی، متادیتای فایلها، اطلاعات Whois و رکوردهای تاریخی) اطلاعات را جمعآوری میکنند. بنابراین، هیچ فایروالی نمیتواند این نوع «جستجوگری» را مسدود کند؛ شما باید خودتان با «کم کردن ردپای عمومی»، جلوی این نشت اطلاعات را بگیرید.
- آیپی اصلی (Origin IP) حیاتیترین دارایی شماست: بسیاری از حملات هدفمند به دلیل افشای آیپی واقعی سرور پشت CDN رخ میدهند. اگر مهاجم آیپی سرور اصلی را بداند، تمام لایههای حفاظتی کلودفلر یا WAF را دور زده است. همیشه اطمینان حاصل کنید که ترافیک سرور شما «فقط» از طریق رنجهای آیپی CDN مورد اعتماد پذیرفته شود.
- مدیریت داراییها (Asset Management) بهترین دفاع است: هر سابدامین فراموششده (مثل
test.site.com)، هر فایل PDF آپلود شده حاوی متادیتا، و هر پورت باز دیتابیس، یک «درِ پشتی» برای مهاجم است. امنیتِ پیشدستانه یعنی «قبل از هکرها، خودتان را ممیزی کنید». از ابزارهای OSINT به عنوان یک ابزار چکلیست داخلی استفاده کنید تا ببینید از دیدِ یک مهاجم، چه اطلاعاتی درباره زیرساخت شما در فضای وب موجود است.
خلاصه استراتژی:
- پاکسازی کنید: متادیتای فایلها و سابدامینهای غیرفعال را حذف کنید.
- مخفی کنید: ارتباط مستقیم با آیپی سرور (Origin IP) را مسدود کنید.
- مراقبت کنید: به طور دورهای با همان ابزارهای Kali ، وضعیتِ عمومی سرور خود را اسکن کنید تا بدانید دنیا چه چیزی از سرور شما میبیند.
نتیجهگیری
امنسازی سرور فقط به نصب فایروال یا بهروزرسانی نرمافزارها محدود نمیشود؛ بخش مهمی از آن، شناخت تصویری است که از زیرساخت شما در اینترنت دیده میشود. سابدامینهای فراموششده، فایلهایی با متادیتای حساس، سرویسهای ناخواسته و اطلاعات اعتباریِ افشاشده میتوانند سرنخهایی فراهم کنند که مهاجم برای شناسایی سطح حمله به کار میگیرد. ابزارهای موجود در Kali Linux، مانند OWASP Amass و Metagoofil، در کنار موتورهای جستوجوی سرویسهایی نظیر Shodan و Censys، میتوانند در ارزیابی مجاز و دفاعی به کشف این نشانهها کمک کنند.
یک برنامهٔ عملی برای کاهش این ردپا میتواند از چند کار پیوسته آغاز شود: سابدامینها و سرویسهای بلااستفاده را شناسایی و از مدار خارج کنید؛ فایلهای منتشرشده را پیش از بارگذاری از نظر متادیتای ناخواسته بررسی کنید؛ اطلاعات ورودِ افشاشده را تغییر دهید و احراز هویت چندمرحلهای را فعال کنید؛ و دسترسی مستقیم به سرور اصلی را به مسیرهای ضروری و کنترلشده محدود کنید. استفاده از CDN بهتنهایی کافی نیست و باید پیکربندی شبکه نیز طوری باشد که ارتباط با سرور مبدأ فقط از راههای موردنیاز انجام شود.
در پایان، یافتههای بهدستآمده با ابزارهای Kali را صرفاً ثبت نکنید؛ برای هر مورد اولویت و زمان رفع مشخص کنید و پس از اصلاح، نتیجه را دوباره بررسی کنید. پایش دورهای داراییهای عمومی، بهروزرسانی نرمافزارها و بازبینی تنظیمات کمک میکند تغییرات ناخواسته یا سرویسهای تازهظاهرشده زودتر شناسایی شوند. این بررسیها باید فقط روی سامانههایی انجام شوند که مالک آنها هستید یا برای ارزیابیشان مجوز روشن دارید.
امنیت یک مقصد ثابت نیست؛ فرایندی مداوم برای کاهش سطح حمله و محدودکردن اطلاعات غیرضروریِ در دسترس عموم است. با کمک ابزارهای Kali Linux و یک برنامهٔ منظم برای اصلاح یافتهها، میتوانید بدانید زیرساختتان از بیرون چگونه دیده میشود و پیش از آنکه این اطلاعات به خطری جدی تبدیل شوند، اقدام کنید.
