

Kali Linux یکی از شناختهشدهترین و در عین حال بحثبرانگیزترین توزیعهای لینوکس در جهان است. نام Kali Linux برای بسیاری از افراد با هک و نفوذ گره خورده، اما Kali Linux در اصل یک سیستمعامل تخصصی برای آموزش و فعالیت حرفهای در حوزه امنیت سایبری است. این توزیع لینوکس بر پایه دبیان ساخته شده و برای کارهایی مانند تست نفوذ مجاز، ارزیابی امنیت شبکهها و برنامهها، جرمیابی دیجیتال و مهندسی معکوس کاربرد دارد.
یکی از ویژگیهای مهم Kali Linux، مجموعه ابزارهای امنیتی آن است. Kali Linux صدها ابزار تخصصی را در اختیار کاربران قرار میدهد که هرکدام برای بخشی از فرایند ارزیابی امنیت طراحی شدهاند؛ از بررسی شبکه و تحلیل ترافیک گرفته تا شناسایی آسیبپذیریها و تحلیل فایلهای مشکوک. این ابزارها باعث شدهاند Kali Linux در میان متخصصان امنیت، پژوهشگران، دانشجویان و علاقهمندان به یادگیری امنیت سایبری محبوب باشد.
با این حال، Kali Linux برای همه کاربران انتخاب مناسبی نیست. این سیستمعامل با هدف انجام کارهای تخصصی طراحی شده و ممکن است برای استفاده روزمره یا تازهکارانی که هنوز با لینوکس آشنا نیستند، پیچیده به نظر برسد. همچنین داشتن Kali Linux بهتنهایی کسی را به متخصص امنیت تبدیل نمیکند؛ برای استفاده مؤثر از Kali Linux باید دانش پایهای درباره سیستمعاملها، شبکهها و اصول امنیت اطلاعات داشت.
در این راهنمای جامع، بررسی میکنیم Kali Linux چیست، چگونه توسعه یافته و چه کاربردهایی دارد. همچنین نگاهی به ابزارهای مهم Kali Linux، نسخهها و روشهای اجرای آن میاندازیم و توضیح میدهیم چه افرادی میتوانند از Kali Linux بهره ببرند. هدف این است که تصویری روشن و واقعبینانه از Kali Linux ارائه کنیم و نشان دهیم استفاده مسئولانه از ابزارهای آن، تنها در محیطهای آزمایشگاهی یا با اجازه روشن صاحب سیستم، بخش مهمی از یادگیری امنیت سایبری است.
کالی لینوکس چیست و از کجا آمده است؟
کالی لینوکس (Kali Linux) یک توزیع متنباز و مبتنی بر دبیان است که بهطور ویژه برای تست نفوذ پیشرفته و ممیزی امنیتی طراحی شده است. متخصصان امنیت سایبری از Kali Linux برای ارزیابی مجاز امنیت سیستمها، بررسی شبکهها، تحلیل آسیبپذیریها و انجام فعالیتهایی مانند جرمیابی دیجیتال و مهندسی معکوس استفاده میکنند. Kali Linux چندصد ابزار، پیکربندی و اسکریپت تخصصی را در یک محیط یکپارچه گرد هم آورده تا کاربران بتوانند بهجای نصب و آمادهسازی جداگانه هر ابزار، روی فرایند بررسی امنیت تمرکز کنند.
پیشینه Kali Linux به پروژه BackTrack بازمیگردد؛ توزیعی شناختهشده در حوزه امنیت اطلاعات که پیش از آن برای آزمونهای امنیتی و کارهای تخصصی استفاده میشد. در سال ۲۰۱۳، تیم Offensive Security با بازسازی و توسعه این پروژه، Kali Linux را معرفی کرد. برخلاف تصور رایج، Kali Linux صرفاً تغییر نام BackTrack نبود؛ این توزیع با ساختاری تازه و بر پایه دبیان عرضه شد تا مدیریت بستهها و بهروزرسانیها منسجمتر باشد.
تفاوت اصلی Kali Linux با توزیعهای عمومی لینوکس، مانند اوبونتو یا فدورا، در هدف و مجموعه ابزارهای آن است. توزیعهای عمومی معمولاً برای طیف گستردهای از کارهای روزمره طراحی میشوند، اما Kali Linux محیطی تخصصی برای ارزیابی امنیت فراهم میکند. این تمرکز باعث شده Kali Linux برای متخصصان امنیت و دانشجویانی که با لینوکس و مبانی شبکه آشنایی دارند مفید باشد؛ در مقابل، شاید برای استفاده روزمره یا شروع یادگیری لینوکس بهترین انتخاب نباشد.
Kali Linux رایگان است و متنباز بودن آن امکان بررسی و سفارشیسازی اجزای سیستم را فراهم میکند. این توزیع روی چندین پلتفرم در دسترس است و از مجموعهای گسترده از ابزارها و پیکربندیهای تخصصی بهره میبرد. بااینحال، نصب Kali Linux بهتنهایی به معنای داشتن مهارت در امنیت سایبری نیست؛ برای استفاده درست از Kali Linux باید دانش فنی مناسب داشت و ابزارهای آن را مسئولانه به کار برد.
در نهایت، Kali Linux را بهتر است یک محیط تخصصی برای یادگیری و ارزیابی امنیت دانست، نه یک سیستمعامل جادویی برای «هک». استفاده از Kali Linux باید به سیستمهای شخصی، آزمایشگاههای آموزشی یا محیطهایی محدود باشد که برای بررسی آنها مجوز صریح دارید. آشنایی با این کاربردها کمک میکند تصویر دقیقتری از Kali Linux داشته باشید و تفاوت میان آموزش امنیت سایبری و دسترسی غیرمجاز را درک کنید.
قابلیت های کلیدی و ویژگی های منحصر به فرد
کالی لینوکس ویژگی هایی دارد که آن را از سایر توزیع ها متمایز می کند:
-
صدها ابزار از پیش نصب شده: کالی شامل بیش از ۶۰۰ ابزار تخصصی امنیتی است که برای اهداف مختلف دسته بندی شده اند.
-
کرنل سفارشی: کرنل کالی برای پشتیبانی از تزریق بسته های بی سیم (Wireless Injection) وصله شده است. این ویژگی برای تست امنیت شبکه های Wi-Fi ضروری است.
-
غیرفعال بودن سرویس های شبکه به صورت پیش فرض: برای حفظ امنیت، کالی به طور پیش فرض سرویس های شبکه ای مانند وب سرور یا SSH را اجرا نمی کند. این کار سطح حمله را در حالت پیش فرض به حداقل می رساند.
-
پشتیبانی از سخت افزارهای متنوع: کالی روی معماری های x86، ARM، و حتی دستگاه هایی مانند Raspberry Pi اجرا می شود.
-
امکان بوت زنده (Live Boot): می توانید کالی را مستقیما از یک فلش USB یا DVD بدون نصب روی هارد اجرا کنید.
-
پشتیبانی چند زبانه: کالی از زبان های مختلف پشتیبانی می کند و رابط کاربری آن به زبان های متعدد در دسترس است.
جدول ویژگی های کلیدی کالی لینوکس:
کاربردهای اصلی Kali Linux
کالی لینوکس در طیف گسترده ای از حوزه های امنیت سایبری استفاده می شود. برخلاف تصور عمومی، کالی فقط برای “هک کردن” نیست، بلکه ابزاری حرفه ای برای ارزیابی و بهبود امنیت است.
تست نفوذ (Penetration Testing)
مهم ترین کاربرد کالی، تست نفوذ است. در این فرآیند، متخصص امنیت با استفاده از ابزارهای کالی، آسیب پذیری های سیستم ها و شبکه ها را شناسایی و بهره برداری می کند تا نقاط ضعف را قبل از مهاجمان واقعی پیدا کند. این کار معمولا با مجوز رسمی از سازمان انجام می شود.
ارزیابی آسیب پذیری (Vulnerability Assessment)
کالی ابزارهای متعددی برای اسکن خودکار آسیب پذیری ها دارد. این ابزارها سیستم ها را بررسی می کنند و لیستی از نقاط ضعف امنیتی را ارائه می دهند تا تیم امنیت بتواند آن ها را برطرف کند.
جرم یابی دیجیتال (Digital Forensics)
کالی در تحلیل پس از حادثه نیز کاربرد دارد. ابزارهای جرم یابی کالی به متخصصان اجازه می دهند تا شواهد دیجیتال را از سیستم های آلوده یا هک شده استخراج و تحلیل کنند.
مهندسی معکوس (Reverse Engineering)
برای تحلیل بدافزارها و درک نحوه کار آن ها، کالی ابزارهای مهندسی معکوس قدرتمندی دارد. این ابزارها به تحلیل کد اسمبلی، دیباگ کردن و بررسی ساختار فایل های اجرایی کمک می کنند.
تست امنیت شبکه های بی سیم
کالی ابزارهای تخصصی برای تست امنیت شبکه های Wi-Fi دارد. ابزارهایی مانند Aircrack-ng و Kismet امکان تحلیل ترافیک بی سیم، شکستن رمزهای Wi-Fi و شناسایی نقاط دسترسی ناامن را فراهم می کنند.
جدول کاربردهای اصلی کالی:
ابزارهای اصلی کالی لینوکس
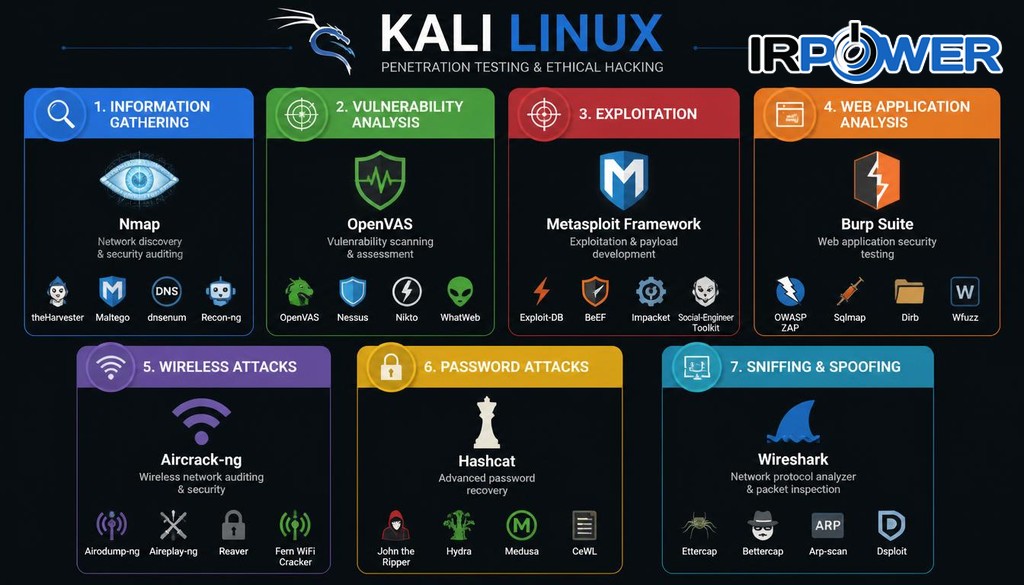
کالی صدها ابزار دارد، اما چند ابزار پایه و اساسی وجود دارند که هر متخصص امنیتی باید با آن ها آشنا باشد. این ابزارها در دسته بندی های مشخصی قرار می گیرند.
جمع آوری اطلاعات (Information Gathering)
-
Nmap: ابزار استاندارد اسکن شبکه و شناسایی سرویس های در حال اجرا. Nmap می تواند پورت های باز، سیستم عامل و نسخه سرویس ها را تشخیص دهد.
-
Recon-ng: یک چارچوب جمع آوری اطلاعات مبتنی بر وب که شبیه به Metasploit کار می کند.
-
theHarvester: برای جمع آوری ایمیل ها، نام کاربری ها و دامنه ها از منابع عمومی.
تحلیل آسیب پذیری (Vulnerability Analysis)
-
OpenVAS: یک اسکنر آسیب پذیری متن باز و قدرتمند که هزاران تست امنیتی را اجرا می کند.
-
Nikto: برای اسکن وب سرورها و شناسایی فایل های حساس و پیکربندی های ناامن.
بهره برداری (Exploitation)
-
Metasploit Framework: معروف ترین چارچوب تست نفوذ که شامل هزاران اکسپلویت و payload است. Metasploit به متخصصان اجازه می دهد آسیب پذیری ها را به صورت کنترل شده بهره برداری کنند.
-
SQLmap: ابزار خودکار برای شناسایی و بهره برداری از آسیب پذیری SQL Injection.
تست امنیت وب (Web Application Analysis)
-
Burp Suite: یک پراکسی رهگیر برای تست امنیت برنامه های وب. Burp Suite ابزارهای متعددی برای تحلیل درخواست ها، اسکن و حمله دارد.
-
OWASP ZAP: جایگزین متن باز Burp Suite با قابلیت های مشابه.
حملات بی سیم (Wireless Attacks)
-
Aircrack-ng: مجموعه ای از ابزارها برای تحلیل و شکستن امنیت شبکه های Wi-Fi.
-
Kismet: یک شناساگر و شنودگر شبکه بی سیم که می تواند شبکه های مخفی را نیز پیدا کند.
-
Reaver: برای تست آسیب پذیری WPS در روترهای بی سیم.
شکستن رمز عبور (Password Attacks)
-
Hashcat: یکی از سریع ترین ابزارهای بازیابی و شکستن رمز عبور که از GPU استفاده می کند.
-
John the Ripper: ابزار کلاسیک و قدرتمند برای شکستن رمزهای عبور.
-
Hydra: ابزار حملات دیکشنری برای حدس زدن رمز عبور سرویس های شبکه.
شنود و جعل (Sniffing & Spoofing)
-
Wireshark: تحلیلگر ترافیک شبکه که بسته ها را به صورت زنده ضبط و بررسی می کند.
-
Ettercap: برای حملات مرد میانی (Man-in-the-Middle) و شنود ترافیک.
جدول خلاصه ابزارهای اصلی کالی:
نسخه ها و نحوه نصب
Kali Linux به صورت منظم و حدودا هر سه ماه یک بار به روزرسانی می شود. هر نسخه شامل ابزارهای جدید، به روزرسانی کرنل و بهبودهای رابط کاربری است. برای مثال، نسخه ۲۰۲۶.۲ که در ژوئن ۲۰۲۶ منتشر شد، شامل ۹ ابزار جدید مانند arsenal-ng، legba، shell-gpt و tookie-osint بود.
نیازمندی های سخت افزاری
نیازمندی های کالی بسته به نوع نصب متفاوت است:
روش های نصب
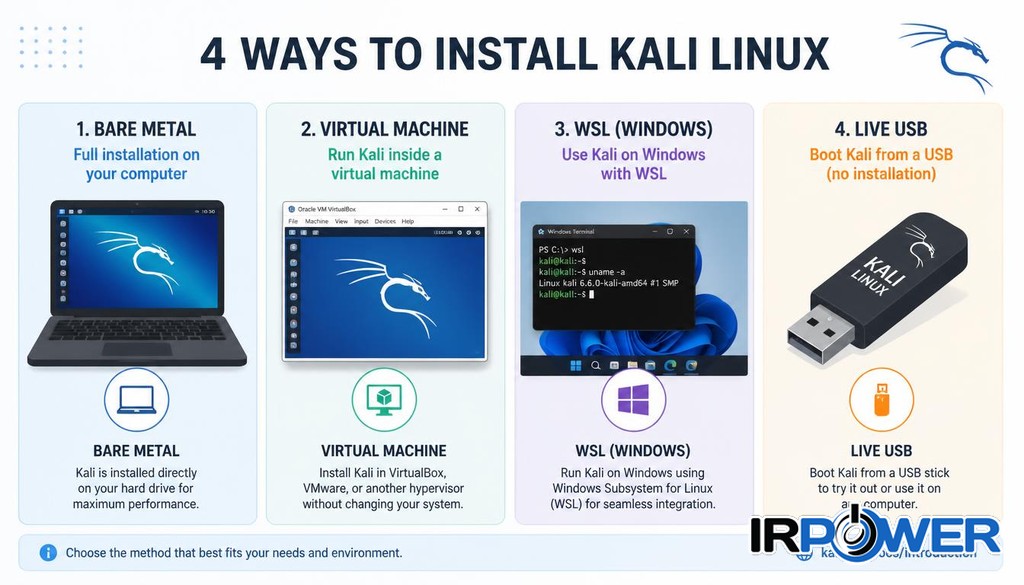
کالی را می توان به روش های مختلفی نصب یا اجرا کرد:
-
نصب روی سخت افزار (Bare Metal): نصب مستقیم روی کامپیوتر. برای این کار باید Secure Boot را در BIOS/UEFI غیرفعال کنید زیرا کرنل کالی امضا نشده است.
-
ماشین مجازی (VM): راحت ترین و امن ترین روش برای آزمایش. کالی روی VMware، VirtualBox یا Hyper-V اجرا می شود.
-
WSL (Windows Subsystem for Linux): اجرای کالی درون ویندوز بدون نیاز به ماشین مجازی جداگانه.
-
Live Boot از USB: اجرای کالی بدون نصب، مستقیما از فلش مموری.
مزایا و معایب کالی لینوکس
مانند هر ابزار دیگری، کالی نیز نقاط قوت و ضعف خاص خود را دارد.
مزایا:
-
کامل و یکپارچه: همه ابزارهای لازم از پیش نصب شده اند و نیازی به نصب جداگانه نیست.
-
رایگان و متن باز: بدون هزینه و با امکان سفارشی سازی کامل.
-
به روزرسانی منظم: تیم Offensive Security به طور مرتب ابزارها و کرنل را به روز می کند.
-
جامعه بزرگ: منابع آموزشی، انجمن ها و مستندات فراوانی در دسترس است.
-
پشتیبانی از سخت افزارهای متنوع: از لپ تاپ تا Raspberry Pi.
معایب:
-
منحنی یادگیری تند: کالی برای کاربران تازه کار لینوکس مناسب نیست و نیاز به دانش قبلی دارد.
-
ابزارها ممکن است باگ داشته باشند: برخی ابزارها نیاز به به روزرسانی دستی یا پیکربندی دارند.
-
مصرف منابع: برخی ابزارها مانند Burp Suite منابع زیادی مصرف می کنند.
-
خطرات قانونی: استفاده نادرست از ابزارهای کالی می تواند عواقب قانونی جدی داشته باشد.
کالی برای چه کسانی مناسب است؟
این سوال مهمی است که باید صادقانه پاسخ داده شود. تیم توسعه کالی خودشان تاکید می کنند که کالی برای همه مناسب نیست.
کالی مناسب است برای:
-
متخصصان تست نفوذ: کسانی که به صورت حرفه ای در این حوزه کار می کنند.
-
دانشجویان امنیت سایبری: کسانی که در حال یادگیری امنیت هستند و می خواهند با ابزارهای واقعی کار کنند.
-
تیم های Red Team: تیم هایی که شبیه سازی حملات را انجام می دهند.
-
متخصصان جرم یابی دیجیتال: برای تحلیل شواهد دیجیتال.
-
محققان امنیت: برای کشف و تحلیل آسیب پذیری های جدید.
کالی مناسب نیست برای:
-
کاربران تازه کار لینوکس: کالی یک توزیع آموزشی برای یادگیری لینوکس نیست. برای شروع، اوبونتو یا لینوکس مینت بهتر هستند.
-
استفاده روزمره به عنوان سیستم عامل اصلی: کالی برای کارهای اداری، وب گردی یا توسعه نرم افزار طراحی نشده است.
-
کسانی که به دنبال یک سیستم عامل عمومی هستند: کالی یک توزیع تخصصی است، نه یک جایگزین برای ویندوز یا مک.
نکته حقوقی مهم: استفاده از ابزارهای کالی روی سیستم هایی که مالک آن ها نیستید یا مجوز صریح ندارید، غیرقانونی است و می تواند عواقب حقوقی جدی داشته باشد. همیشه قبل از انجام هرگونه تست، مجوز کتبی دریافت کنید.
نتیجه گیری
Kali Linux فقط یک توزیع لینوکس با ظاهر متفاوت نیست؛ محیطی تخصصی است که برای یادگیری و انجام کارهای امنیت سایبری طراحی شده است. مجموعه گسترده ابزارهای امنیتی، پشتیبانی از سختافزارهای گوناگون و بهروزرسانیهای منظم، Kali Linux را به گزینهای شناختهشده برای متخصصان امنیت، پژوهشگران و دانشجویان این حوزه تبدیل کرده است. با Kali Linux میتوان در محیطهای مجاز، امنیت سیستمها را ارزیابی کرد، با ابزارهای تخصصی آشنا شد و مهارتهای عملی را در آزمایشگاههای آموزشی پرورش داد.
اما قدرت Kali Linux به معنی سادگی یا مناسببودن آن برای همه نیست. Kali Linux یک ابزار حرفهای است، نه راه میانبری برای تبدیلشدن به متخصص امنیت سایبری. استفاده مؤثر از Kali Linux به آشنایی با لینوکس، درک مبانی شبکه و شناخت اصول امنیت نیاز دارد. مهمتر از همه، هرگونه ارزیابی امنیتی باید با اجازه صاحب سیستم و در چارچوب قانون انجام شود. این مسئولیتپذیری بخشی جدانشدنی از کار با Kali Linux است.
اگر در حوزه امنیت سایبری فعالیت میکنید یا برای ورود حرفهای به این مسیر برنامهریزی کردهاید، Kali Linux میتواند ابزار ارزشمندی در جعبهابزار شما باشد. اما اگر تازهکار هستید، بهتر است قدمبهقدم پیش بروید: ابتدا کار با لینوکس را یاد بگیرید، سپس با مفاهیم شبکه و امنیت آشنا شوید و بعد Kali Linux را در یک محیط آزمایشگاهی امن تجربه کنید.
Kali Linux بهتنهایی مسیر یادگیری را طی نمیکند؛ این دانش و تمرین شماست که به ابزارهای آن معنا میدهد. با یادگیری اصولی و استفاده مسئولانه، Kali Linux میتواند نقطه شروعی برای شناخت عمیقتر امنیت سایبری و ورود به دنیای حرفهای آن باشد.
