

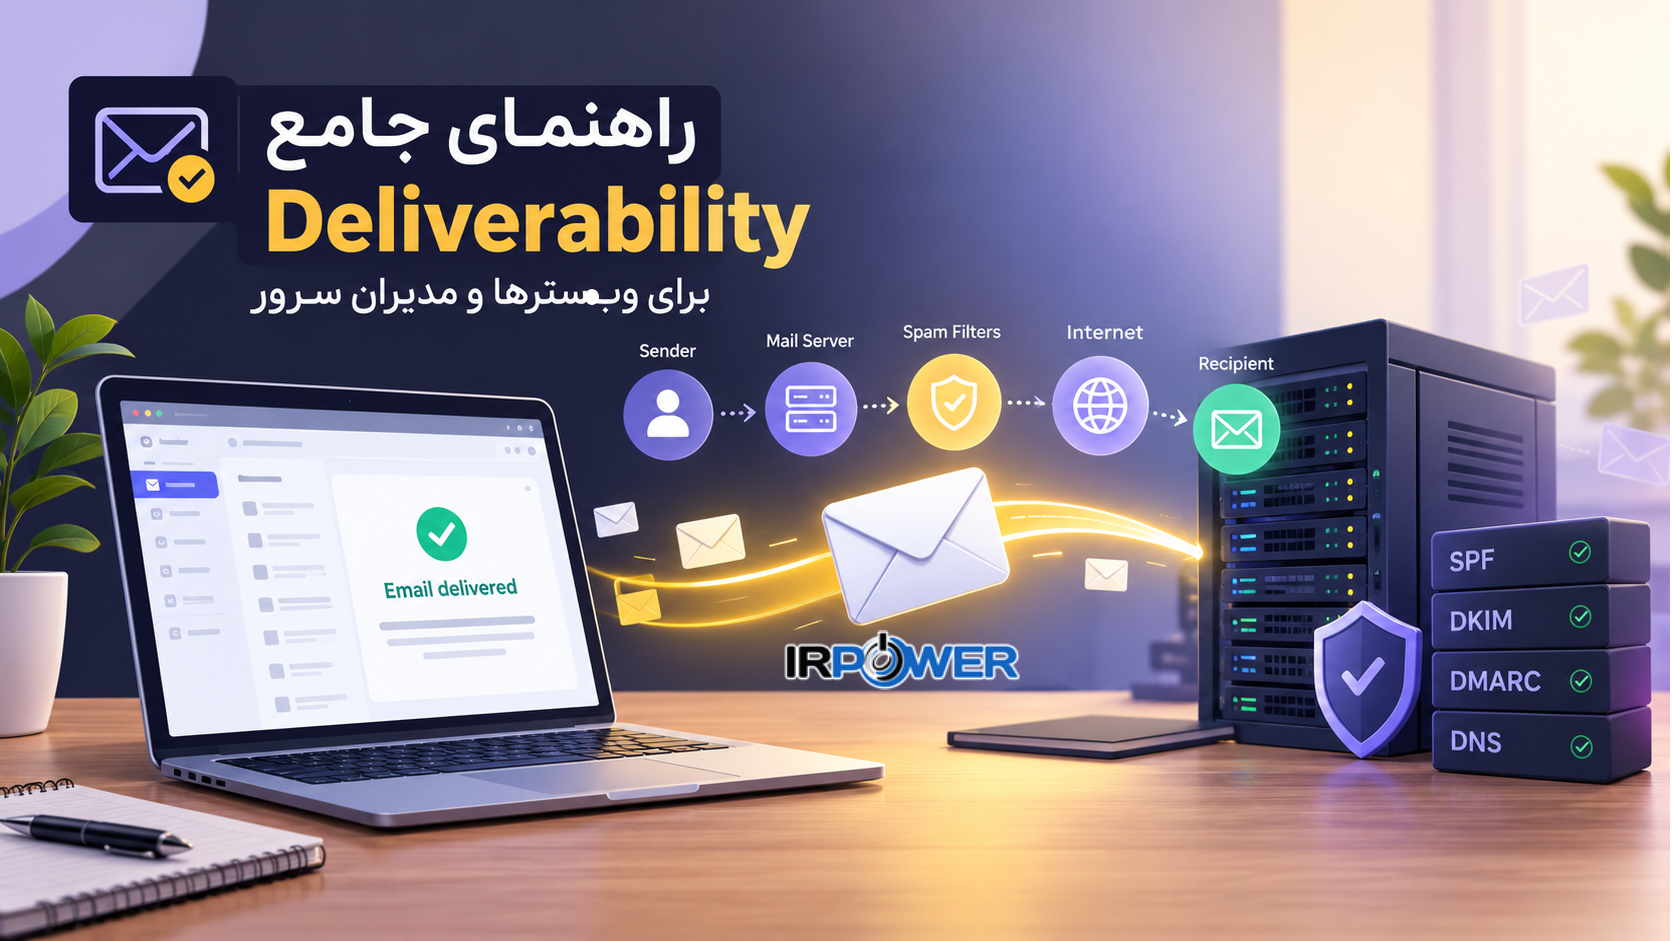
برای مدیران وبسایتها و صاحبان کسبوکارهای آنلاین، کمتر چیزی بهاندازه نرسیدن ایمیلهای مهم میتواند دردسرساز و ناامیدکننده باشد: فاکتور خریدی که به مشتری نمیرسد، لینک بازنشانی رمزی که در صندوق ورودی پیدا نمیشود، یا خبرنامهای که بهجای دیدهشدن، مستقیم راهی پوشهی Spam یا Junk میشود. نتیجه فقط یک ایمیل ازدسترفته نیست؛ گاهی اعتماد مشتری، فروش و اعتبار برند هم تحتتأثیر قرار میگیرد.
اگر از سرویس هاستینگ، سرور مجازی (VPS) یا سرور اختصاصی خود برای ارسال ایمیل استفاده میکنید و متوجه شدهاید که رساندن پیامها به مقصد دیگر مثل گذشته ساده نیست، این احساس بیدلیل نیست. قواعد تحویلپذیری ایمیل (Email Deliverability) تغییر کردهاند و سختگیرانهتر شدهاند. ارائهدهندگان بزرگی مانند Google Workspace، Yahoo و Microsoft Defender/Outlook الزاماتی را که زمانی بیشتر جنبهی توصیه داشتند، جدیتر دنبال میکنند؛ از احراز هویت دامنه گرفته تا اعتبار فرستنده و شیوهی ارسال پیامها.
در این مقاله، سراغ دلایل فنی و زیرساختی میرویم که ممکن است باعث اسپمشدن، ردشدن یا حتی ناپدیدشدن ایمیلها شوند. سپس برای هر مشکل، راهکارهایی روشن و کاربردی بررسی میکنیم تا بتوانید زیرساخت ارسال ایمیلتان را بهبود دهید و شانس رسیدن پیامها به صندوق ورودی مخاطبان را بیشتر کنید.
تفاوت «عدم ارسال (Bounce / Drop)» و «اسپم شدن (Spam Placement)»
ابتدا باید تفاوت این دو وضعیت را مشخص کنیم:
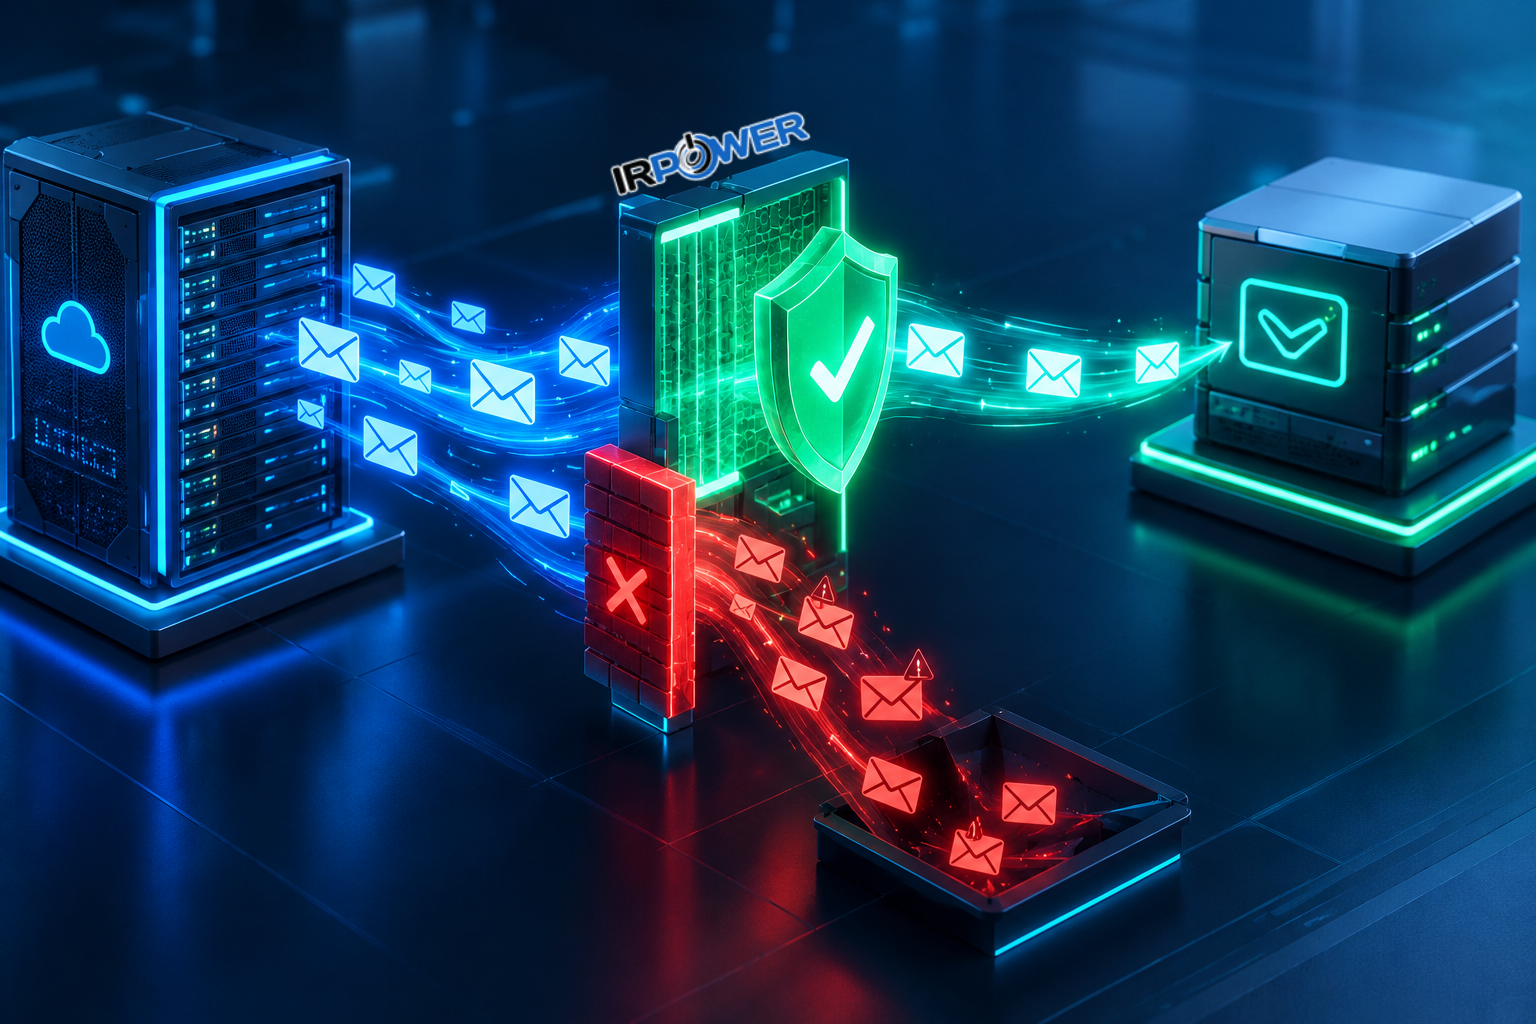
- Spam Placement: ایمیل توسط سرور مقصد پذیرفته (Accepted) میشود، اما فیلترهای ضد اسپم هوشمند (مبتنی بر AI/NLP و اعتبار فرستنده) آن را خطرناک یا کمارزش تشخیص داده و به پوشه Junk هدایت میکنند.
- Drop / Hard Bounce: سرور مقصد ارتباط SMTP سرور شما را در همان لایه دستدهی (Handshake) رد میکند (
550 Rejectیا554 Delivery not authorized). در این حالت، ایمیل حتی در اسپم هم دیده نمیشود و کاربر گیرنده هرگز متوجه ارسال آن نخواهد شد.
ریشههای فنی: چرا ایمیلها به مقصد نمیرسند؟
نقص در مثلث طلایی احراز هویت: SPF، DKIM و DMARC
دیگر دوران این که بدون احراز هویت نام دامنهتان بتوانید ایمیل تحویل دهید به پایان رسیده است. طبق الزامات جدید سرویسهای ایمیل، هر دامنهای که حجم ارسال متوسط به بالا دارد، در صورت نداشتن یا ناقص بودن این رکوردها ریجکت میشود. یک راهنمای جامع از رفع خطاهای مشابه در این لینک وجود دارد :
- SPF (Sender Policy Framework):مشخص میکند کدام آیپیها یا سرویسها اجازه دارند با نام دامنهی شما ایمیل بفرستند.
- خطای رایج: تجاوز از محدودیت 10 DNS Lookup Limit. اگر در رکورد TXT خود چندین سرویس (مثل Mailgun، سرور داخلی، مارکتینگ و…) را پشت سر هم
includeکنید و کوئریها از ۱۰ تا بیشتر شود، خطایPermErrorرخ داده و ایمیلها رد میشوند. - نمونه پیکربندی صحیح:
- خطای رایج: تجاوز از محدودیت 10 DNS Lookup Limit. اگر در رکورد TXT خود چندین سرویس (مثل Mailgun، سرور داخلی، مارکتینگ و…) را پشت سر هم
v=spf1 ip4:192.0.2.10 include:_spf.google.com ~all
-
DKIM (DomainKeys Identified Mail):
امضای دیجیتال و رمزنگاریشدهای است که در هدر ایمیل قرار میگیرد و تضمین میکند ایمیل در مسیر دستکاری نشده است.
- تغییر مهم امنیتی: کلیدهای DKIM با طول 1024-bit منسوخ و ناامن تلقی میشوند. هماکنون استاندارد امن، استفاده از کلیدهای 2048-bit است.
-
DMARC (Domain-based Message Authentication, Reporting, and Conformance):
پروتکلی که به سرور مقصد دستور میدهد در صورت شکست خوردن SPF یا DKIM، چه برخوردی با ایمیل داشته باشد.
- اگر رکورد DMARC با سیاست
p=none(صرفاً گزارشدهی) رها شده باشد، سیستمهای ضداسپم جدید آن را کماعتبار در نظر میگیرند. هدف نهایی باید حرکت به سمتp=quarantineیاp=rejectباشد:
- اگر رکورد DMARC با سیاست
v=DMARC1; p=quarantine; pct=100; rua=mailto:dmarc-reports@yourdomain.com
فقدان یا نقص در rDNS و PTR Record
یکی از پایهایترین و در عین حال شایعترین مشکلات سرورهای لینوکسی و VPSهای اختصاصی، عدم تطابق نام سرور (FQDN) با رکورد PTR (Reverse DNS) است.
- وقتی میلسرور شما (مانند Postfix یا Exim) به سرور گیرنده متصل میشود، عبارت
HELO mail.yourdomain.comرا ارسال میکند. - سرور مقصد IP شما را بررسی میکند تا ببیند آیا IP ارائهدهنده، واقعاً معکوس به همان
mail.yourdomain.comبرمیگردد یا خیر. - نتیجه نقص PTR: اکثر سرورهای شرکتها (بهویژه بر پایهی Exchange یا SpamAssassin) ایمیلهای فاقد PTR معتبر را پیش از دریافت محتوا، مستقیم درجا ریجکت (Reject) میکنند.
سیاهچالههای میزبانی اشتراکی (Shared IP Reputation)
اگر وبسایت خود را روی هاستهای اشتراکی ارزانقیمت میزبانی میکنید، آدرس IP سرور خروجی (MTA) شما با صدها یا هزاران دامنه دیگر مشترک است.
- کافی است فقط یک سایت روی همان هاست به دلیل آسیبپذیری در یک افزونه یا اسکریپت آلوده، شروع به ارسال هرزنامه فیشینگ کند؛ کل IP در لیستهای سیاه (Blacklists / RBL) مانند Spamhaus (SBL/XBL)، Barracuda یا SORBS مسدود میشود.
- در این صورت، ایمیلهای تراکنشی تمیز شما نیز به آتش آن همسایه آلوده میسوزد.
نقض سقف نرخ شکایت هرزنامه (Spam Complaint Rate)
گوگل و یاهو سقف شکایت اسپم را به کمتر از ۰.۱٪ (حداکثر ۰.۳٪ به عنوان لبهی بحرانی) کاهش دادهاند.
- یعنی اگر از هر ۱,۰۰۰ ایمیلی که ارسال میکنید، تنها ۳ نفر دکمه “Report Spam” را کلیک کنند، کل دامنه یا رنج IP شما جریمه شده و نرخ تحویلپذیری شما سقوط میکند.
- دلیل معمول: ارسال به لیستهای خریداریشده، نبود لینک لغو اشتراک شفاف و عدم پاکسازی مداوم ایمیلهای خاموش (Inactive).
فقدان سیستم یککلیکه لغو اشتراک (One-Click Unsubscribe / RFC ۸۰۵۸)
برای ایمیلهای دستهجمعی یا بازاریابی، ارائهدهندگان معتبر الزام کردهاند که هدرهای زیر حتماً در پیام درج شود:
List-Unsubscribe-Post: List-Unsubscribe=One-Click
List-Unsubscribe: <https://yourdomain.com/unsubscribe/token>, <mailto:unsub@yourdomain.com>
اگر کاربر نتواند با یک کلیک و بدون نیاز به ورود به سایت (Login) عضویت خود را لغو کند، ترجیح میدهد ایمیل را اسپم گزارش کند و این دقیقاً ضربه مهلک به اعتبار دامنه شماست.
چکلیست عیبیابی و نجات دامنه از اسپم
اگر با افت نرخ تحویل ایمیل مواجه هستید، گامهای زیر را به ترتیب پیادهسازی کنید:
| مرحله | اقدام فنی | ابزار بررسی | اولویت |
|---|---|---|---|
| ۱. تست سلامت | ارسال ایمیل تستی و تحلیل فنی هدرها و رکوردهای DNS | mail-tester.com | حیاتی |
| ۲. رصد بلکلیست | بررسی IP سرور برای اطمینان از عدم حضور در لیستهای سیاه (RBL) | mxtoolbox.com | مهم |
| ۳. داشبورد گوگل | مشاهده اعتبار دامنه و گزارشهای رسمی گوگل در مورد اسپم | Postmaster Tools | تحلیلی |
| ۴. تایید هویت | بازبینی رکوردهای SPF ،DKIM (2048bit) و DMARC | DMARC Analyzer / DNS Lookup | فوری |
مقایسه: ارسال مستقیم از هاست یا استفاده از سرویسهای SMTP Relay؟
بسیاری از وبمسترها ایمیلهای تراکنشی وردپرس یا اسکریپت خود را مستقیماً با تابع mail() پیاچپی یا Postfix محلی هاست ارسال میکنند. این رویکرد به دلایل متعددی منسوخ شده است:
وقتی سایت شما روی یک هاست اشتراکی (cPanel، دایرکتادمین و…) است، بهصورت پیشفرض برای ارسال ایمیلهایی مثل «ثبتنام کاربر» یا «فاکتور سفارش» از همان وبسرور داخلی هاست (تابع mail() در PHP) استفاده میشود.
معایب این روش:
- ریسک بالای مسدودیت IP: شما و دهها یا صدها وبسایت دیگر روی یک سرور مشترک هستید و همگی با یک آدرس IP واحد ایمیل ارسال میکنید. اگر حتی یکی از سایتهای دیگر هک شود یا هرزنامه (Spam) بفرستد، شرکتهای بزرگ مثل گوگل و یاهو کل آن IP را مسدود (Blacklist) میکنند. در نتیجه ایمیلهای پاک و واقعی شما هم دیگر به مقصد نمیرسند.
- عدم وجود آنالیز DMARC: هاستهای اشتراکی به شما ابزار یا داشبورد اختصاصی نمیدهند تا ببینید چند درصد از ایمیلهایتان دلیور شده، چرا ریجکت شده یا چه خطاهایی رخ داده است.
- تحویل ناپایدار: یک روز ایمیلها سریع میرسند و روز دیگر بدون هیچ دلیلی در صف (Queue) سرور گیر میکنند یا حذف (Drop) میشوند.
وقتی از طریق SMTP یا یک API اقدام به ارسال میکنید:
در این روش، شما ارسال ایمیل سایت را به یک سرویس تخصصی (مثل Brevo، Mailgun، SendGrid یا سرویسهای SMTP تخصصی معتبر) متصل میکنید (مثلاً با نصب یک پلاگین SMTP در وردپرس). وبسایت شما فقط دستور ارسال را صادر میکند، اما ایمیل از زیرساخت اختصاصی آن شرکت ارسال میشود.
مزایای این روش:
- IPهای مدیریتشده (Managed IPs): شرکت ارائهدهنده مدام سلامت و اعتبار IPهای خروجیاش را مانیتور میکند تا هرگز وارد بلکلیست نشوند.
- Warm-up خودکار (گرم کردن آیپی): اگر قرار باشد تعداد زیادی ایمیل بفرستید، سرورهای مقصد (مثل Gmail) به ارسال ناگهانی هزاران ایمیل شک میکنند. سیستمهای حرفهای، حجم ارسال را بهصورت هوشمند و تدریجی افزایش میدهند تا اعتبار IP حفظ شود (به این فرآیند IP Warm-up میگویند).
- هدرهای استاندارد RFC: این سرویسها تمام پروتکلها، امضاهای دیجیتال و متاتگهای فنی استانداردی که گوگل و یاهو اجباری کردهاند (مثل دکمه لغو اشتراک فوری) را بهطور خودکار به ایمیلهای شما اضافه میکنند تا مستقیماً به Inbox بروند.
آینده تحویل ایمیل در دست زیرساخت استاندارد
دیگر اسپم نشدن ایمیل وابسته به شانس یا طول متن ایمیل نیست. در اکوسیستم مدرن وب هاستینگ، تحویل ایمیل یک فرآیند کاملاً مبتنی بر زیرساخت شبکه و امنیت DNS است.
اگر میخواهید ایمیلهای سرور شما با سرعت و بدون خطا به Inbox بنشینند:
- رکوردهای SPF، DKIM ۲۰۴۸-bit و DMARC را با سختگیری تنظیم کنید.
- از تطابق صددرصدی PTR Record با سرور ارسالکننده مطمئن شوید.
- در صورت میزبانی اشتراکی، ارسال ایمیلهای حساس سازمانی و فاکتورها را به SMTP اختصاصی یا IP رزرو شده (Dedicated IP) منتقل کنید.
- لیست ایمیلهای خود را مرتباً از ایمیلهای نامعتبر پاکسازی کرده و هدر RFC 8058 One-Click Unsubscribe را پیادهسازی نمایید.
جمعبندی
تحویلنشدن ایمیل همیشه به معنی اسپمشدن آن نیست. گاهی پیام بهدلیل خطای فنی یا ردشدن از سوی سرور مقصد اصلاً ارسال نمیشود (Bounce یا Drop)؛ گاهی هم با موفقیت به مقصد میرسد، اما در پوشهی Spam قرار میگیرد. تشخیص تفاوت این دو حالت، نخستین قدم برای پیدا کردن راهحل درست است.
در این مقاله دیدیم که عواملی مانند تنظیم نادرست رکوردهای احراز هویت دامنه، اعتبار پایین IP فرستنده، کیفیت فهرست مخاطبان و الگوی ارسال میتوانند به تحویلپذیری ایمیل آسیب بزنند. با بررسی گزارشهای خطا، اصلاح تنظیمات DNS، پاکسازی فهرست ایمیل و پایش اعتبار دامنه و IP میتوان بسیاری از این مشکلات را شناسایی و برطرف کرد.
همچنین انتخاب روش ارسال اهمیت دارد: ارسال مستقیم از هاست ممکن است برای حجم کم و نیازهای ساده کافی باشد، اما در ارسالهای پرتعداد یا حساس، سرویس SMTP Relay معمولاً ابزارها و زیرساخت تخصصیتری برای مدیریت و پایش ایمیلها فراهم میکند. انتخاب نهایی باید بر اساس حجم ارسال، امکانات فنی و میزان کنترلی باشد که نیاز دارید.
در نهایت، تحویلپذیری پایدار با یک تنظیم یکباره به دست نمیآید؛ به زیرساخت استاندارد، احراز هویت صحیح و نظارت مداوم نیاز دارد. هرچه این موارد را جدیتر بگیرید، احتمال رسیدن ایمیلهای مهم کسبوکارتان به صندوق ورودی مخاطبان بیشتر خواهد شد.
