

گواهیهای SSL/TLS ستون فقرات امنیت وبسایتهای امروزی هستند. آنها نه تنها ارتباط میان کاربر و سرور را رمزنگاری میکنند، بلکه یکی از اصلیترین فاکتورهای اعتمادسازی (Trust) و سئو برای موتورهای جستجو به شمار میروند. با این حال، فراموش کردن تاریخ تمدید اس اس ال میتواند ظرف چند ثانیه فاجعه به بار آورد: از افت شدید رتبه سایت در گوگل و نمایش هشدار ترسناک “Your connection is not private” گرفته تا از دست رفتن فروش و دادههای حساس.
با توجه به اینکه مراجع صدور گواهی (CA) و استانداردهای جهانی (مانند تصمیمات گوگل و موزیلا) طول عمر گواهیها را به سمت دورههای کوتاهتر (از ۱ سال به ۹۰ روز و حتی پیشنهادهای ۴۵ روزه) کاهش دادهاند، بررسی مداوم و خودکارسازی چرخه حیات گواهی دیگر یک گزینه اختیاری نیست؛ بلکه یک ضرورت است. شاید برای شما این سوال مطرح شده باشد که چه تفاوتی بین گواهی اس اس ال رایگان و گواهی اس اس ال تجاری وجود دارد که توصیه می شود حتما این راهنما را مطالعه فرمایید.
خطرات عدم تمدید به موقع گواهی SSL
قبل از پرداختن به روشها، مرور کوتاه پیامدهای منقضی شدن اس اس ال به شما دید بهتری میدهد:
- افت سئو و ترافیک: موتورهای جستجو وبسایتهای دارای خطای امنیتی را جریمه کرده یا موقتاً از نتایج برتر حذف میکنند.
- کاهش آنی نرخ تبدیل (CR): کاربران به محض دیدن خطای
NET::ERR_CERT_DATE_INVALIDسایت را ترک میکنند. - ریسکهای امنیتی و حملات Man-in-the-Middle (MitM): نادیده گرفتن گواهیهای نامعتبر توسط کاربران میتواند مسیر را برای سرقت سشنها و دادهها هموار کند.
روش ۱: بررسی سریع از طریق مرورگرهای وب (Chrome, Firefox, Edge)
سادهترین روش برای کاربران عمومی، استفاده از قابلیتهای پیشفرض مرورگر است:
در Google Chrome و Microsoft Edge:
- وبسایت مورد نظر را باز کنید.
- در سمت چپ نوار آدرس (URL)، روی آیکون تنظیمات اتصال / قفل (Tune icon) کلیک کنید.
- روی گزینه Connection is secure و سپس Certificate is valid کلیک نمایید.
- در پنجره بازشده، در بخش General، عبارت Valid from … to … تاریخ صدور و دقیقاً تاریخ و ساعت انقضا را به شما نشان میدهد.
در Mozilla Firefox:
- روی آیکون قفل کنار URL کلیک کنید.
- گزینه Connection secure و سپس More information را بزنید.
- در تب Security روی View Certificate کلیک کنید تا جزئیات کامل دوره اعتبار (Validity Period) نمایش داده شود.
روش ۲: بررسی تاریخ انقضا با ترمینال و خط فرمان (Linux CLI / OpenSSL)
اگر به سرور یا پایانه لینوکسی (SSH) دسترسی دارید، دستور قدرتمند openssl مطمئنترین ابزار برای تست مستقیم پورت ۴۴۳ سرور بدون دخالت کش مرورگر یا پروکسی است.
فرمان استاندارد OpenSSL:
دستور زیر تاریخ انقضای گواهی دامنه را مستقیماً از سوکت شبکه میخواند:
echo | openssl s_client -servername example.com -connect example.com:443 2>/dev/null | openssl x509 -noout -enddate
پاسخ:
notAfter=Dec 15 12:00:00 2026 GMT

بررسی تعداد روزهای باقیمانده:
اگر میخواهید بررسی کنید آیا گواهی در یک بازه زمانی خاص (مثلاً ۳۰ روز آینده) منقضی میشود یا خیر:
echo | openssl s_client -servername example.com -connect example.com:443 2>/dev/null | openssl x509 -noout -checkend 2592000
(عدد ۲۵۹۲۰۰۰ معادل ثانیههای ۳۰ روز است. اگر خروجی Certificate will not expire باشد، یعنی هنوز بیش از ۳۰ روز مهلت دارد).
بررسی فایل گواهی محلی روی سرور (مثلاً Nginx/Apache):
اگر فایل .crt یا .pem را روی هاست یا سرور مجازی خود دارید:
openssl x509 -in /etc/ssl/certs/your_domain.crt -noout -enddate
روش ۳: بررسی وضعیت گواهی در کنترلپنلهای هاستینگ (cPanel / DirectAdmin)
بسیاری از کاربران از هاستهای اشتراکی سیپنل یا دایرکتادمین استفاده میکنند:
در cPanel:
- وارد پنل کاربری هاست شوید.
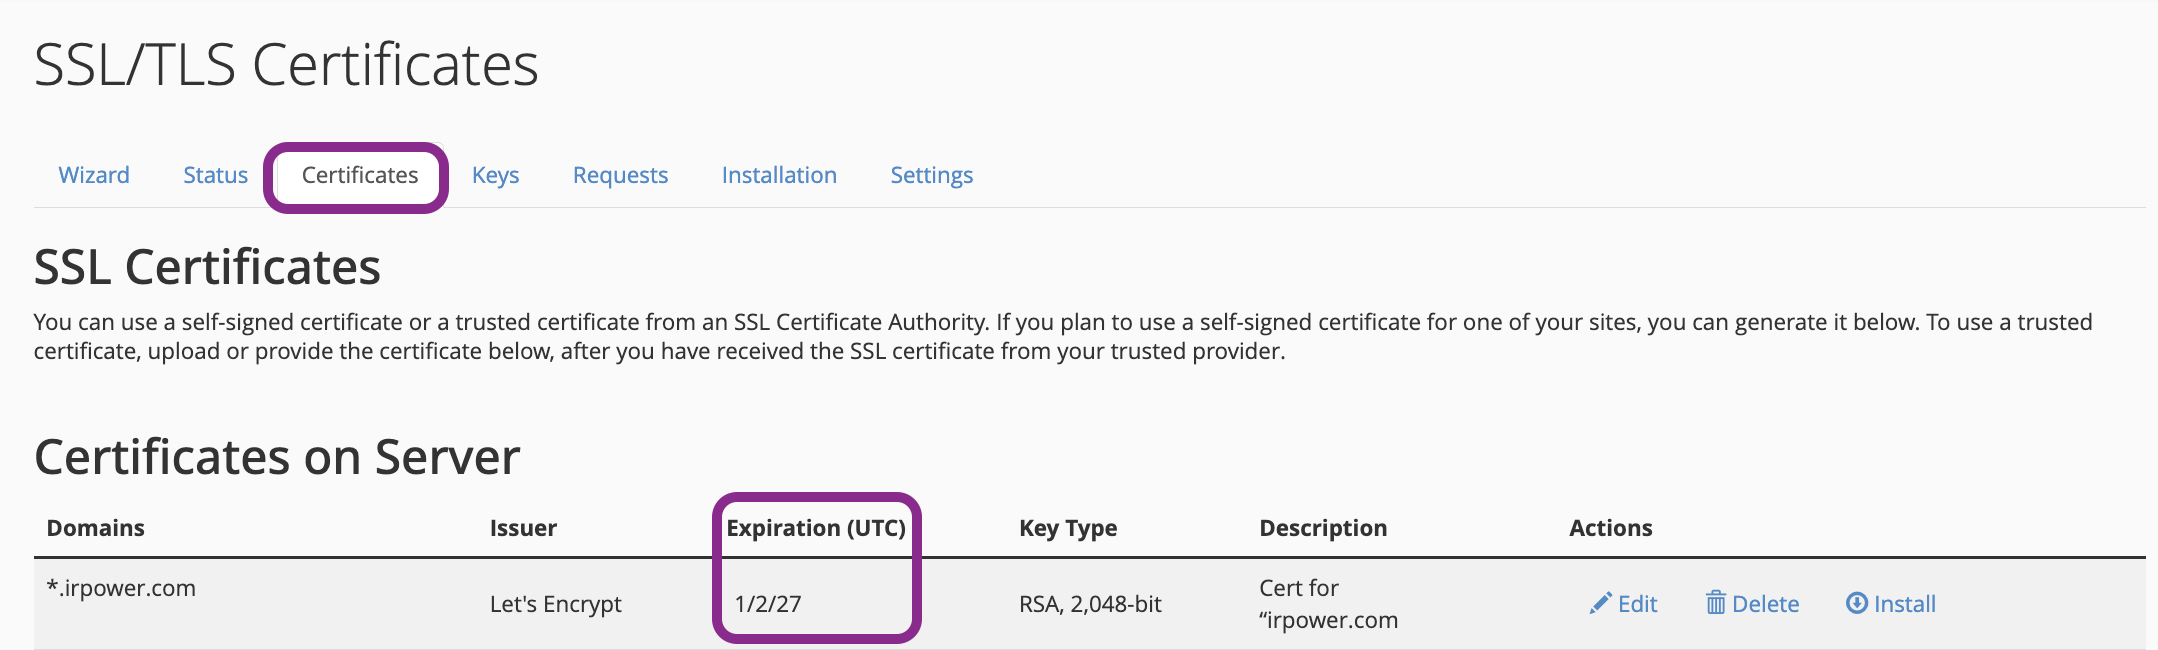
- از بخش SSL/TLS Certificates ، وارد تب Certificate شده و تاریخ انقضاء را در ستون Expiration UTC ملاحظه کنید.
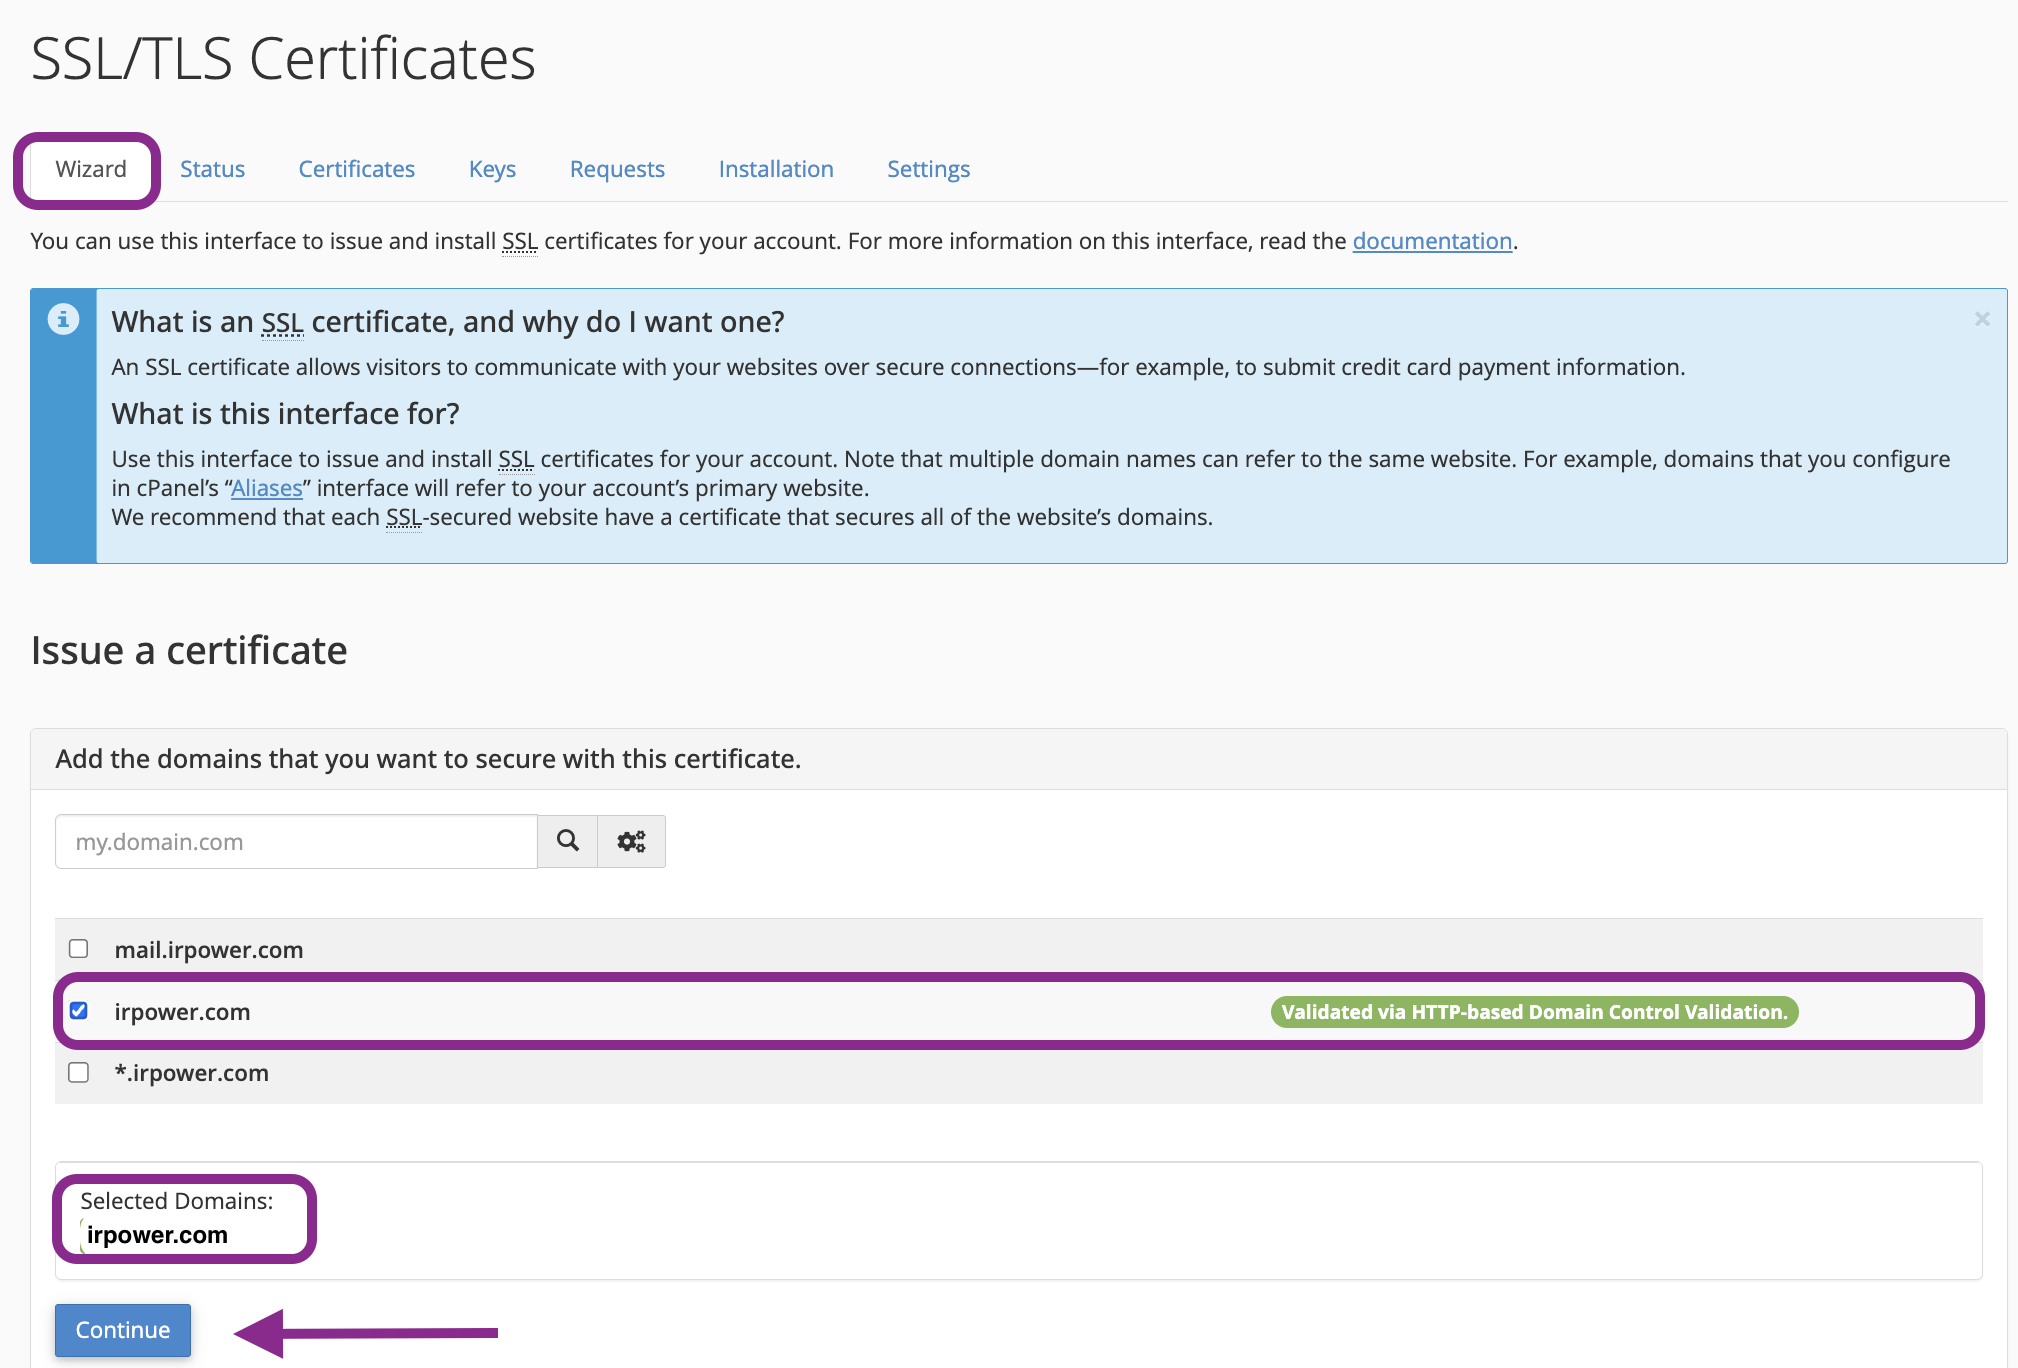
- اگر از تاریخ جاری گذشته باشد وارد تب Wizard شوید تا نصب مجدد گواهی را انجام دهید.
۴.نام دامنه و زیردامنه های مدنظر را انتخاب و مانند تصویر بر روی Continue کلیک کنید تا فرایند تخصیص گواهی امنیتی رایگان اس اس ال آغاز شود.
⚠️ نکته در هاست اشتراکی: در هاستهای اشتراکی اغلب تمدید با سیستمهای خودکار (AutoSSL یا cPanel Sectigo) انجام میشود. با این حال، در صورت وجود اختلال در DNS، فایروال یا ریدایرکتهای نادرست در فایل
.htaccess، فرایند تمدید شکست میخورد. بنابراین بررسی ماهانه این جدول الزامی است.
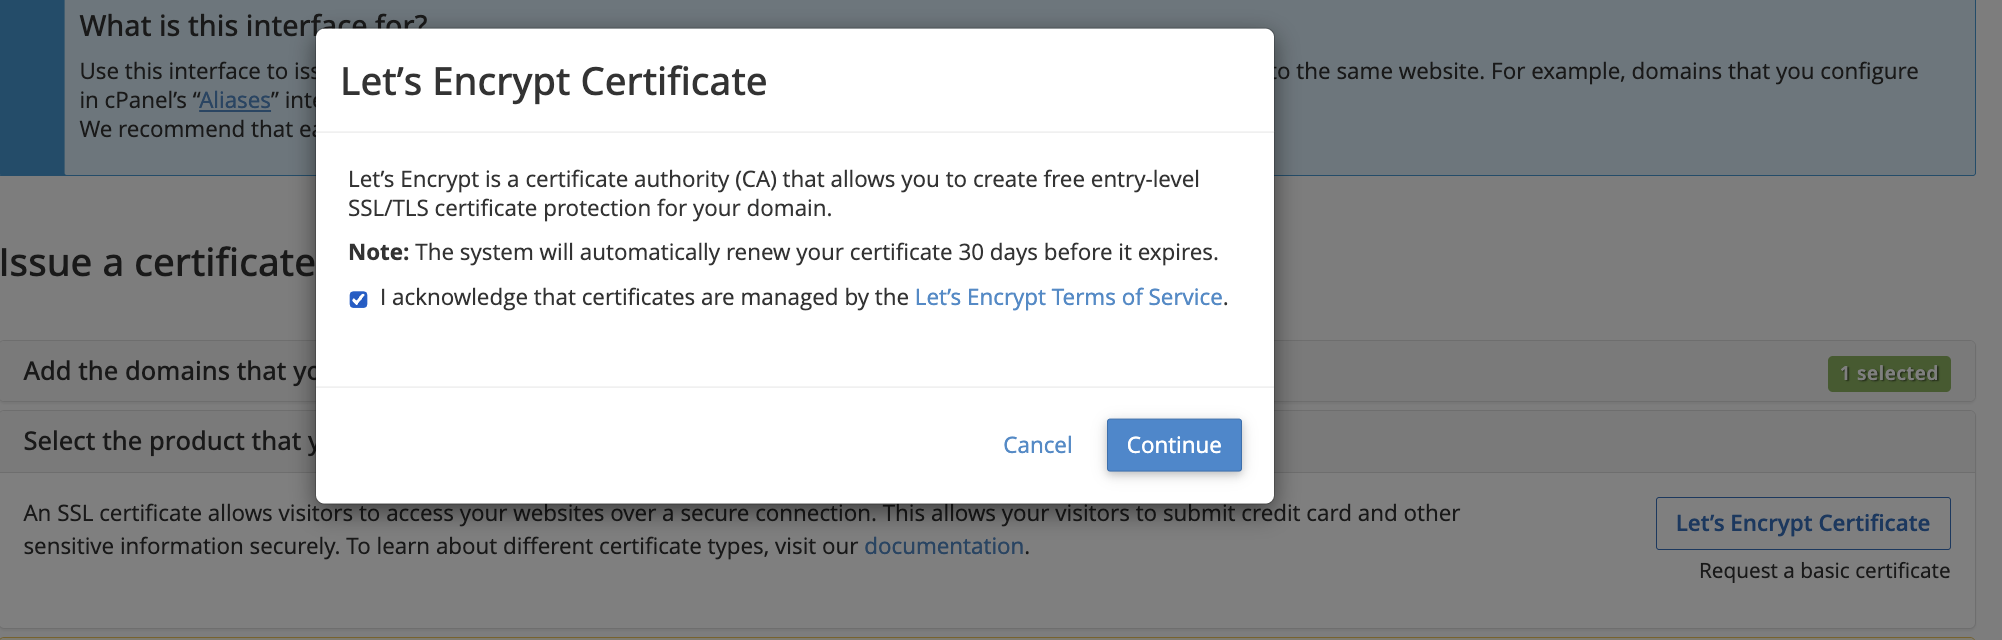
و نهایتا باید تیک تایید را انتخاب کنید:
در DirectAdmin:
- به مسیر Account Manager > SSL Certificates بروید.
- در بالای صفحه وضعیت اعتبار گواهی فعال و تاریخ سررسید آن درج شده است.
روش ۴: ابزارهای آنلاین بررسی سلامت گواهی
اگر قصد دارید بدون اجرای کد، وضعیت زنجیره گواهی (CA Bundle)، پروتکلها و تاریخ انقضا را همزمان بررسی کنید:
- Qualys SSL Labs (ssllabs.com/ssltest): استاندارد طلایی بررسی سرور. نه تنها تاریخ انقضا، بلکه انقضای گواهیهای میانی (Intermediate Certificates) و باگهای امنیتی را تحلیل میکند.
- SSLShopper (sslshopper.com/ssl-checker.html): ابزاری فوقالعاده سریع و ویژوال که تمام مسیر اعتبارسنجی را بررسی کرده و چند روز مانده به انقضا را با رنگ زرد/قرمز هشدار میدهد.
جمعبندی: چطور از انقضای ناگهانی گواهی SSL جلوگیری کنیم؟
برای اینکه گواهی SSL سایتتان ناگهان منقضی نشود و بازدیدکنندگان با هشدار امنیتی روبهرو نشوند، بررسی تاریخ انقضا را به بخشی ثابت از نگهداری سرور و سایت تبدیل کنید. این سه کار ساده میتوانند احتمال اختلال را بهطور چشمگیری کاهش دهند:
- تمدید خودکار را آزمایش کنید: اگر از Let’s Encrypt و Certbot استفاده میکنید، فقط به فعالبودن تمدید خودکار اکتفا نکنید؛ مطمئن شوید واقعاً درست کار میکند. وضعیت زمانبند certbot.timer یا CronJobهای تمدید را بررسی کنید و فرمان certbot renew –dry-run را اجرا کنید تا فرایند تمدید را بدون تغییر گواهی واقعی آزمایش کنید.
- برای گواهیهای پولی یادآور بگذارید: اگر گواهی سالانهای مانند OV یا EV دارید، دستکم ۲۰ روز پیش از تاریخ انقضا در تقویم کاری خود یادآور تنظیم کنید. بهتر است یادآوری را برای مسئول فنی سایت هم بفرستید تا تمدید، پرداخت یا نصب گواهی به تعویق نیفتد.
- گواهیهای CDN و سرور اصلی را جداگانه بررسی کنید: در سرویسهایی مانند Cloudflare یا ابرآروان، ممکن است یک گواهی ارتباط بازدیدکننده با CDN را ایمن کند و گواهی دیگری ارتباط CDN با سرور اصلی را. تاریخ و وضعیت هر دو گواهی را جداگانه بررسی کنید؛ معتبر بودن یکی، تضمین نمیکند دیگری هم معتبر باشد.
با ترکیب تمدید خودکارِ آزمایششده، یادآوری بهموقع و بررسی جداگانه گواهیها، میتوانید از بسیاری از خطاهای ناگهانی SSL پیشگیری کنید و دسترسی امن و بدون وقفه به سایتتان را حفظ کنید.
